Domain parfüm-onlineshop24.de kaufen?
Wir ziehen mit dem Projekt
parfüm-onlineshop24.de um.
Sind Sie am Kauf der Domain
parfüm-onlineshop24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain parfüm-onlineshop24.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
Seife Abena Handseife flüssig mit Parfüm 500 ml neutraler PH Wert, schonend für die Haut, milder DuftDie Abena Flüssigseife eignet sich besonders für häufiges Händewaschen. Der pH-Wert der Seife ist auf den pH-Wert der Haut abgestimmt. Dadurch ist das Produkt vielseitig und in unterschiedlichen Situationen einsetzbar. Das Produkt enthält Duftstoffe, aber ist frei von Farbstoffen. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage. Pharmazentralnummer (PZN Nummer): 174217342,46 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
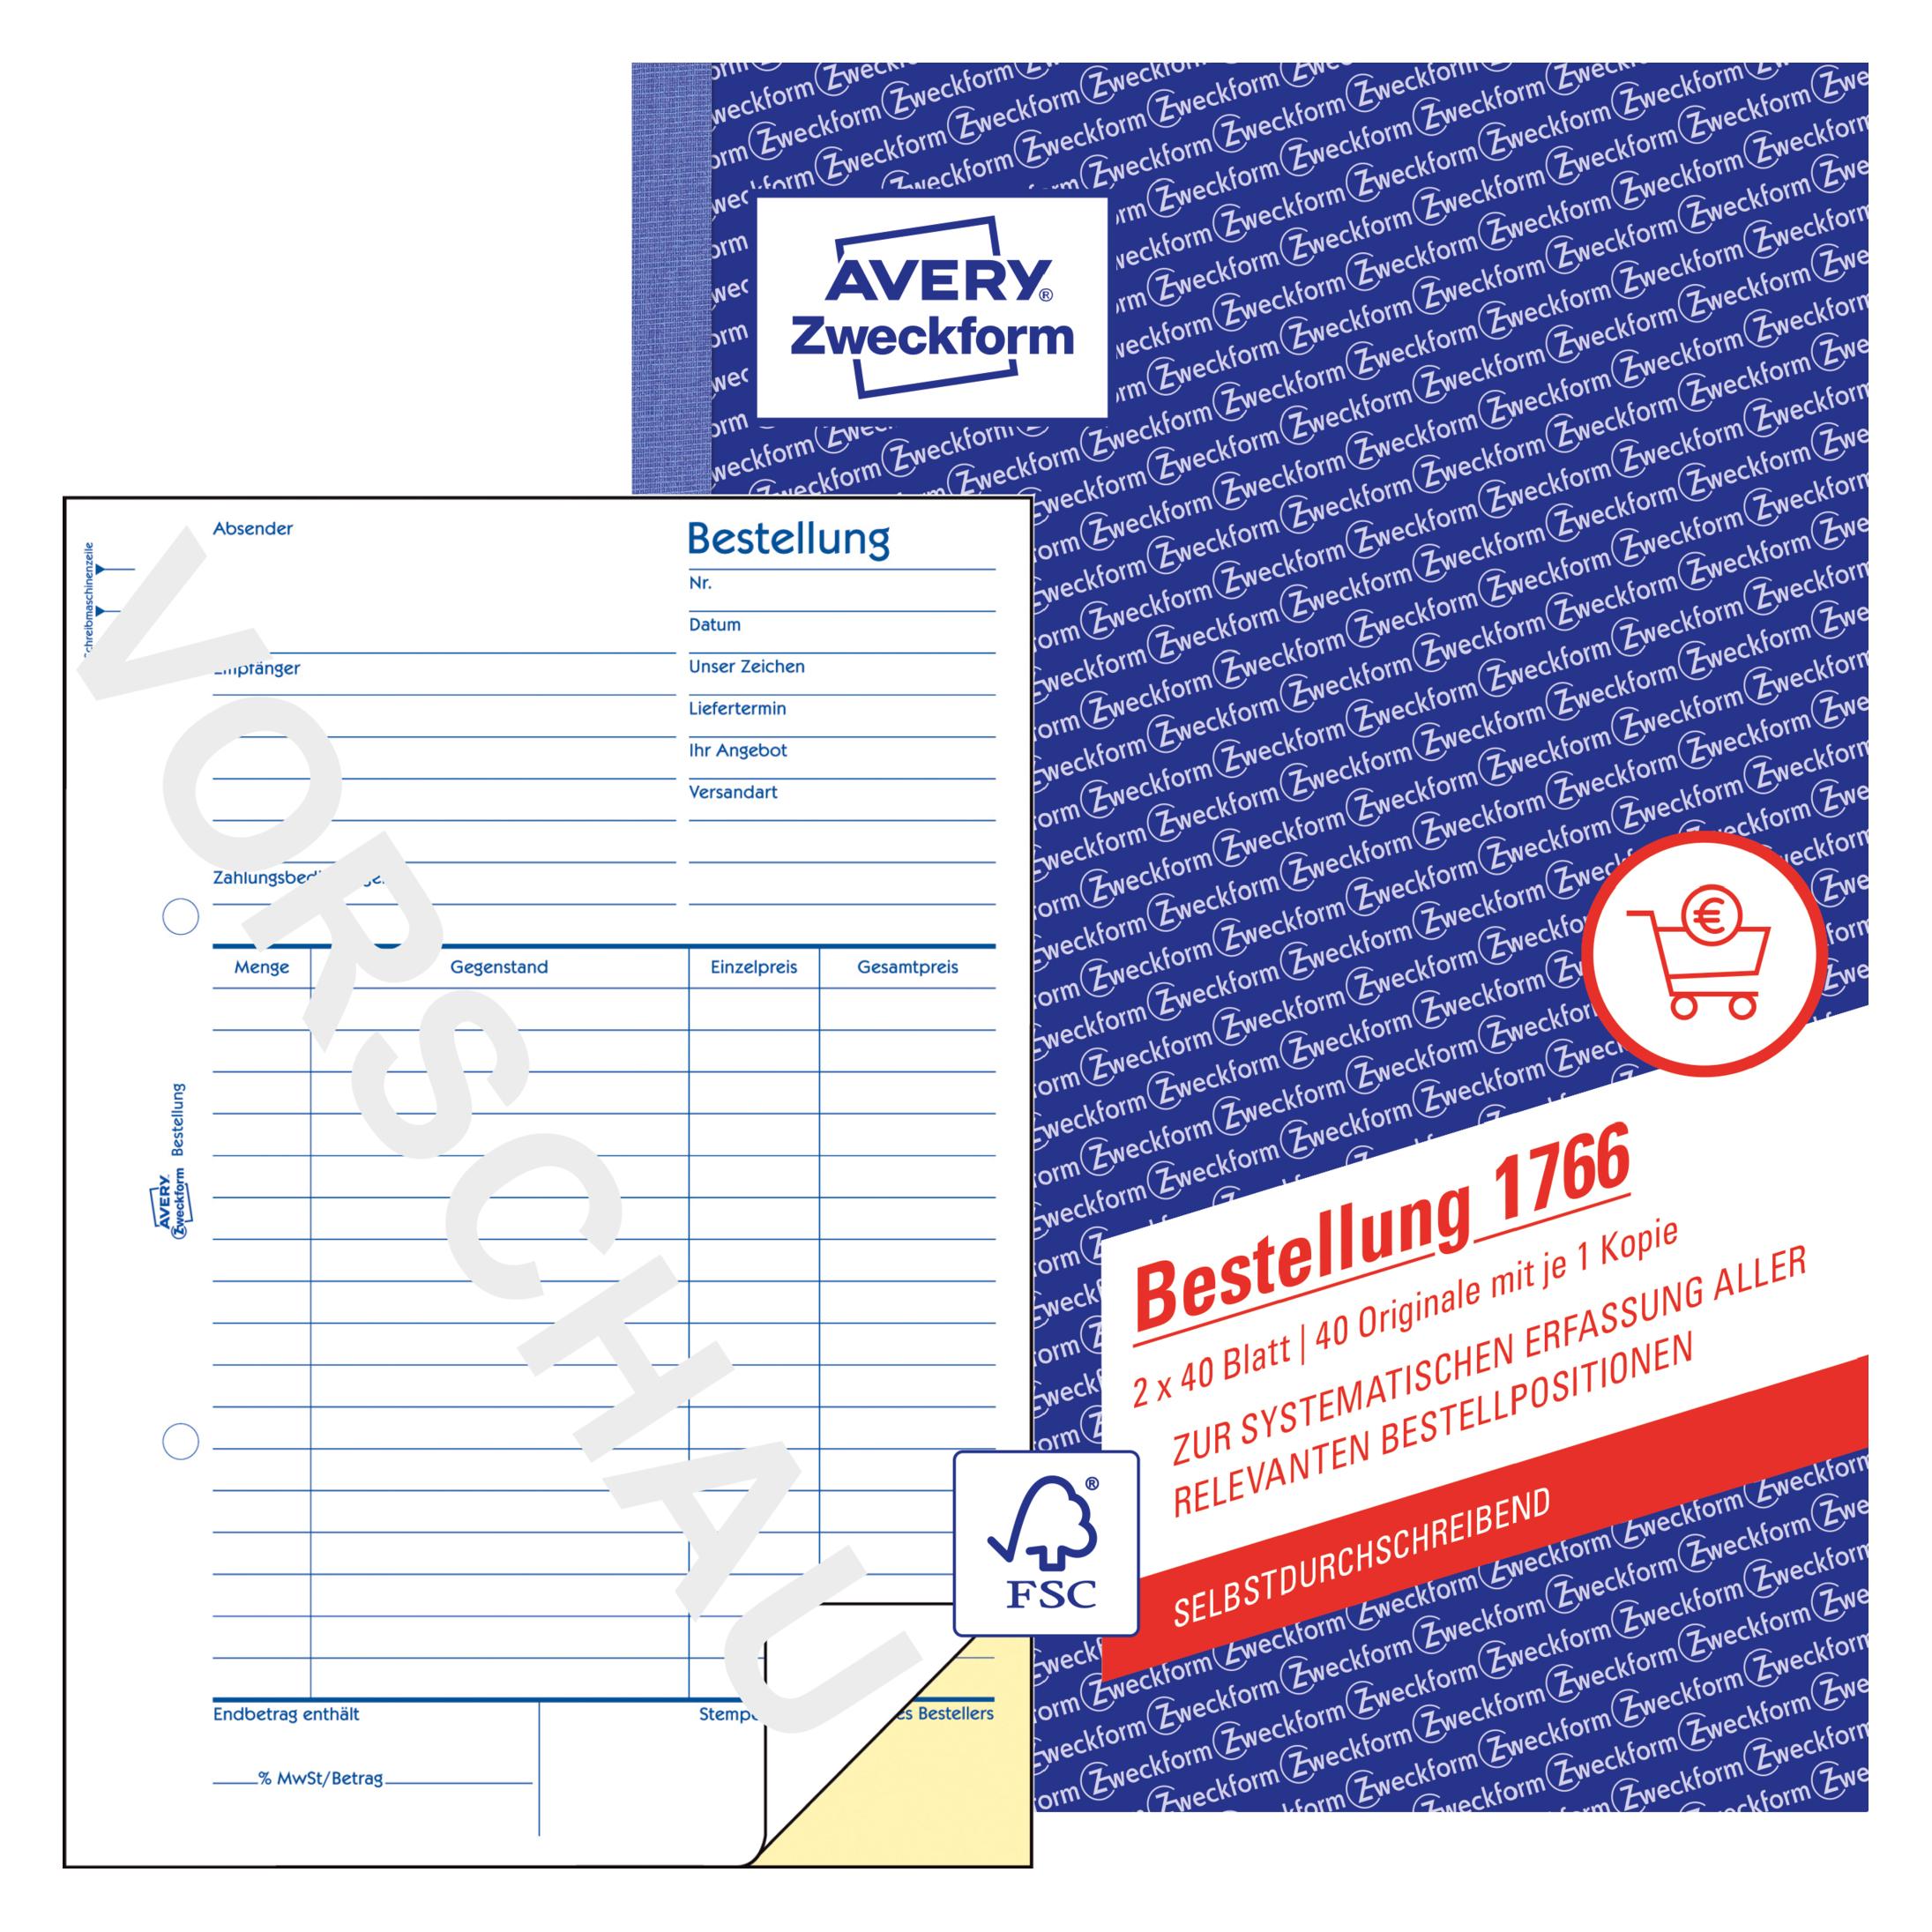
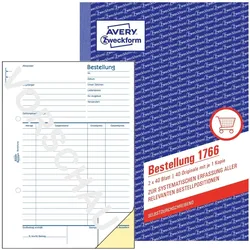
Avery, Formular, Formularbuch BestellungMit einem Bestellformular von Avery Zweckform können Sie alle relevanten Informationen bei einer Bestellung einfach und praxisgerecht erfassen. Sie können z.B. Liefertermin und Versandart angeben und die MwSt. vom Gesamtbetrag wird klar ausgewiesen. Die Bestellung ist selbstdurchschreibend, somit ist eine Kopie schnell zur Hand.95,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
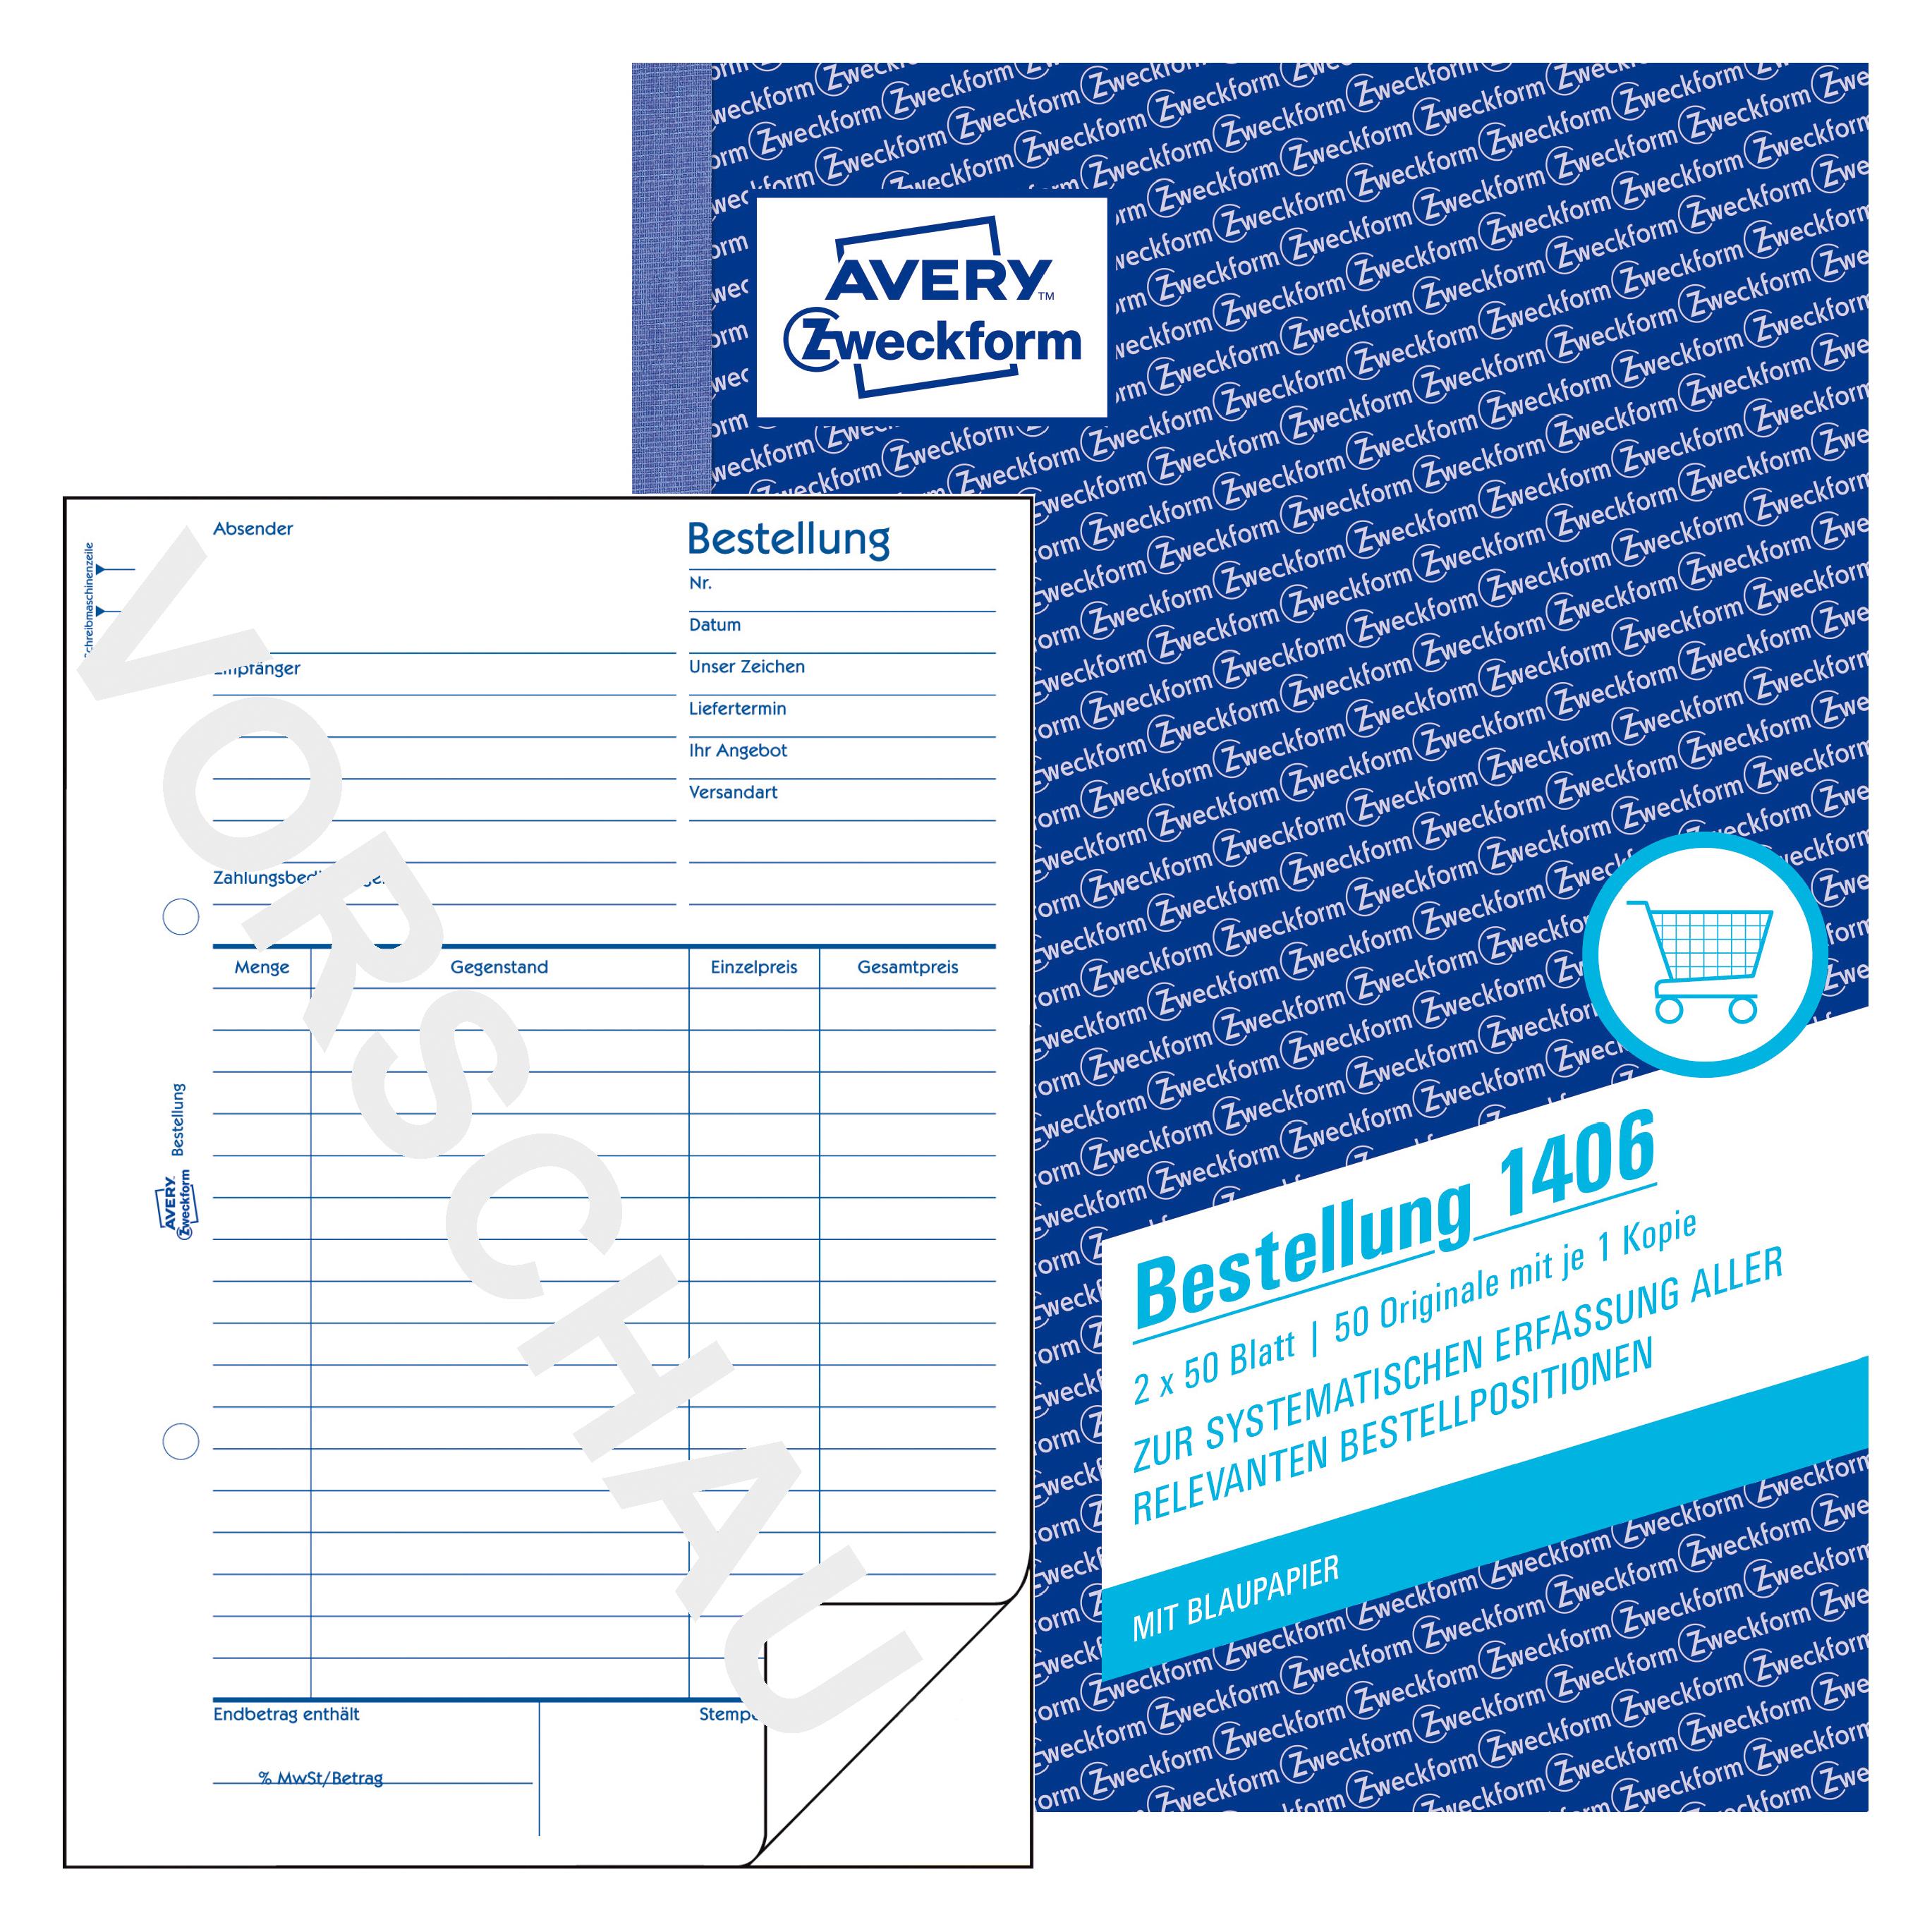
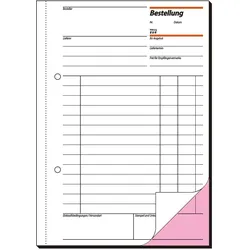
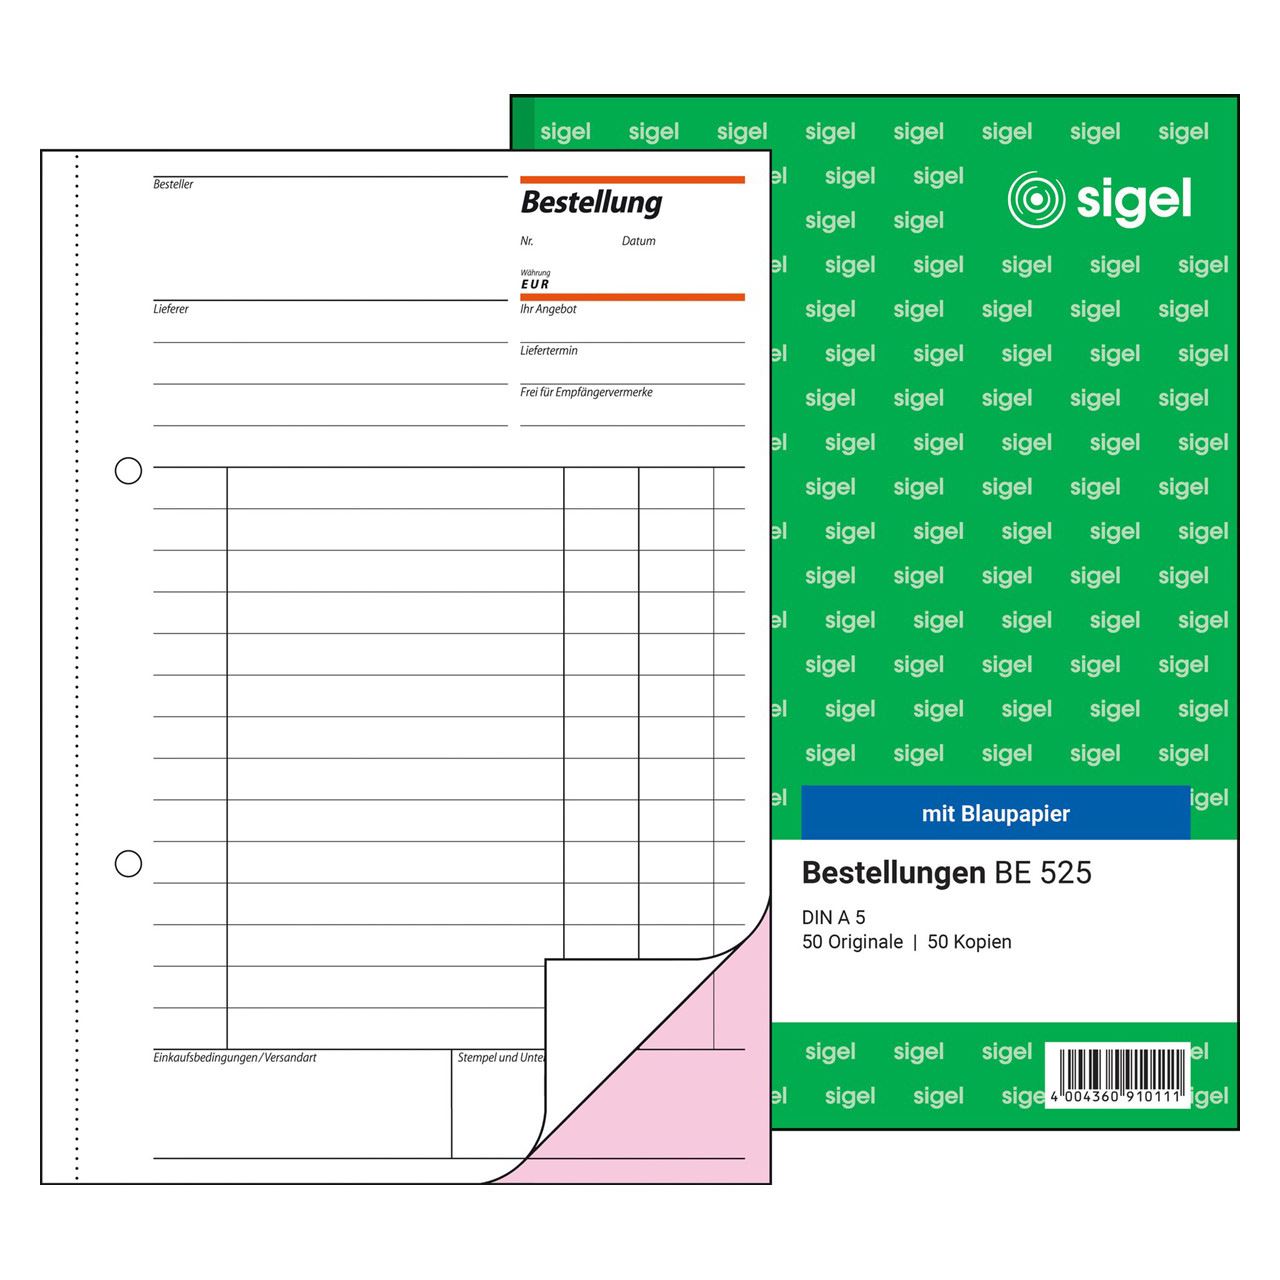
Sigel, Formular, Formularbuch BestellungDas Formularbuch Bestellung von Sigel ist eine praktische Lösung für die effiziente Abwicklung von Bestellungen. Es bietet eine übersichtliche Gestaltung, die es ermöglicht, Bestellungen schnell und einfach zu erfassen. Jedes Blatt ist mit einer farbigen Kopie ausgestattet, die eine klare und deutliche Kommunikation der Bestelldetails gewährleistet. Die spezielle Rückenleimung sorgt für eine hohe Haltbarkeit des Formularbuchs, während die ultra-feine Microperforation und die Abheftlochung das Abtrennen und Organisieren der Blätter erleichtern. Mit einem Format von DIN A5 hoch und einem Inhalt von 2x50 Blatt ist dieses Formularbuch ideal für den täglichen Gebrauch in Büros oder für persönliche Bestellungen. - Farbiges Kopieblatt für klare Bestellkommunikation - Ultra-feine Microperforation für sauberes Abtrennen - Besonders haltbare Spezial-Rückenleimung - Praktische Abheftlochung für einfache Organisation.104,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie hält Parfüm Duft länger?
Wie hält Parfüm Duft länger? Es gibt mehrere Möglichkeiten, um sicherzustellen, dass der Duft Ihres Parfüms länger anhält. Zunächst ist es wichtig, das Parfüm an den richtigen Stellen aufzutragen, wie zum Beispiel an den Pulspunkten, wo die Haut wärmer ist und der Duft länger haften bleibt. Zweitens können Sie eine duftneutrale Feuchtigkeitscreme auftragen, bevor Sie das Parfüm aufsprühen, um die Haut zu hydratisieren und den Duft zu fixieren. Darüber hinaus ist es ratsam, das Parfüm in Schichten aufzutragen, indem Sie es zunächst auf die Kleidung sprühen und dann auf die Haut. Schließlich können Sie auch spezielle Parfüm-Primer oder -Fixiersprays verwenden, um die Haltbarkeit des Duftes zu verlängern. **
Top-Angebote
Produkte zum Begriff Iptables:
-
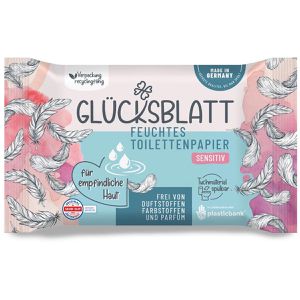
Glücksblatt Feuchtes-Toilettenpapier Feucht, Sensitiv, ohne Parfüm sowie Duft- und Farbstoffe, 42 TücherSensitiv - sanfte & natürliche Pflege für empfindliche Haut Einzelpack mit 42 Blatt in der praktischen, wiederverschließbare, und transportablen Packung 1-lagiges, angenehm weiches und reißfestes Vlies Ohne Parfüm, Duft- und Farbstoffe Schnell auflösend und sicher herunterspülbar, damit Verstopfungen vermieden werden Hautverträglichkeit dermatologisch bestätigt Ideal für zu Hause, auf Reisen oder unterwegs Made in Germany Merkmale: Hautverträglichkeit: dermatologisch getestet, parfümfrei, pH-hautneutral, sensitiv Packungsgröße: Einzelpack4,11 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Seife Abena Handseife flüssig mit Parfüm 500 ml neutraler PH Wert, schonend für die Haut, milder DuftDie Abena Flüssigseife eignet sich besonders für häufiges Händewaschen. Der pH-Wert der Seife ist auf den pH-Wert der Haut abgestimmt. Dadurch ist das Produkt vielseitig und in unterschiedlichen Situationen einsetzbar. Das Produkt enthält Duftstoffe, aber ist frei von Farbstoffen. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage. Pharmazentralnummer (PZN Nummer): 174217342,46 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Avery, Formular, Formularbuch BestellungMit einem Bestellformular von Avery Zweckform können Sie alle relevanten Informationen bei einer Bestellung einfach und praxisgerecht erfassen. Sie können z.B. Liefertermin und Versandart angeben und die MwSt. vom Gesamtbetrag wird klar ausgewiesen. Die Bestellung ist selbstdurchschreibend, somit ist eine Kopie schnell zur Hand.95,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sigel, Formular, Formularbuch BestellungDas Formularbuch Bestellung von Sigel ist eine praktische Lösung für die effiziente Abwicklung von Bestellungen. Es bietet eine übersichtliche Gestaltung, die es ermöglicht, Bestellungen schnell und einfach zu erfassen. Jedes Blatt ist mit einer farbigen Kopie ausgestattet, die eine klare und deutliche Kommunikation der Bestelldetails gewährleistet. Die spezielle Rückenleimung sorgt für eine hohe Haltbarkeit des Formularbuchs, während die ultra-feine Microperforation und die Abheftlochung das Abtrennen und Organisieren der Blätter erleichtern. Mit einem Format von DIN A5 hoch und einem Inhalt von 2x50 Blatt ist dieses Formularbuch ideal für den täglichen Gebrauch in Büros oder für persönliche Bestellungen. - Farbiges Kopieblatt für klare Bestellkommunikation - Ultra-feine Microperforation für sauberes Abtrennen - Besonders haltbare Spezial-Rückenleimung - Praktische Abheftlochung für einfache Organisation.104,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frosch Allzweckreiniger Soda Bio-Qualität, gebrauchsfertig, ohne Duft, Flasche 500mlBeseitigt Fett, Schmutz und Verkrustungen Für die mühelose Reinigung von fast allen abwischbaren Flächen Kraftvolle und schonende Reinigung mit natürlichem Soda in Bio-Qualität Im Lebensmittelbereich bedenkenlos einsetzbar Frei von Mikroplastik und vegan Merkmale: Gebinde: Spray Ausführung: gebrauchsfertig Füllmenge: 0,5 Liter Duft: ohne Duft Produktform: flüssig weitere Produktinformationen: Inhalt: 500ml, sonstiges: Hinweis: Allzweckreiniger vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.4,86 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie hält Parfüm Duft länger?
Wie hält Parfüm Duft länger? Es gibt mehrere Möglichkeiten, um sicherzustellen, dass der Duft Ihres Parfüms länger anhält. Zunächst ist es wichtig, das Parfüm an den richtigen Stellen aufzutragen, wie zum Beispiel an den Pulspunkten, wo die Haut wärmer ist und der Duft länger haften bleibt. Zweitens können Sie eine duftneutrale Feuchtigkeitscreme auftragen, bevor Sie das Parfüm aufsprühen, um die Haut zu hydratisieren und den Duft zu fixieren. Darüber hinaus ist es ratsam, das Parfüm in Schichten aufzutragen, indem Sie es zunächst auf die Kleidung sprühen und dann auf die Haut. Schließlich können Sie auch spezielle Parfüm-Primer oder -Fixiersprays verwenden, um die Haltbarkeit des Duftes zu verlängern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.